
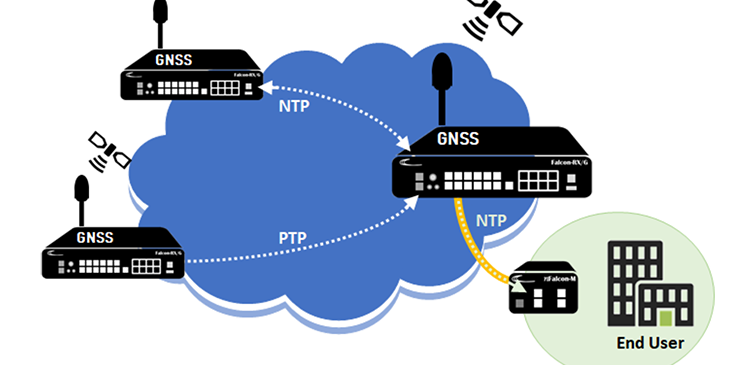
Wyobraź sobie, że każde urządzenie w Twojej sieci żyje we własnej strefie czasowej. Chaos, prawda? Właśnie przed tym chroni nas protokół NTP (Network Time Protocol) – standard sieciowy, który synchronizuje zegary systemowe komputerów i serwerów z globalnym czasem UTC. Współczesne sieci wymagają idealnej synchronizacji. NTP radzi sobie z tym zadaniem bez problemu, ponieważ niweluje opóźnienia przesyłu danych. Dzięki temu bez trudu monitorujesz całą infrastrukturę IT i zarządzasz nią bez obaw o rozbieżności. Oczywiście dokładność zależy od samego łącza:
NTP – czym jest ten protokół i po co go stosujemy w sieciach komputerowych?
- w sieciach rozległych WAN uzyskasz precyzję do kilkunastu milisekund,
- w dobrze zoptymalizowanych sieciach lokalnych LAN zejdziesz nawet do 1 milisekundy.
Jaka jest historia standardu NTP i kto opracował ten system?
Wszystko zaczęło się w 1985 roku. To wtedy amerykański naukowiec i inżynier David L. Mills stworzył i opisał standard NTP. Pierwsze prace ruszyły jednak nieco wcześniej, w latach 80. XX wieku, gdy światło dzienne ujrzał dokument RFC 958. Mills wdrożył wtedy pierwotną wersję NTPv0 na systemach Fuzzball oraz Unix, chcąc rozwiązać uciążliwy problem asymetrii tras pakietów w sieci.
Opracował nowatorskie metody szacowania czasu oparte na parametrze Round-Trip Time (RTT). Te genialne algorytmy stały się fundamentem współczesnego internetu. Cały system przetrwał dekady technologicznych rewolucji i do dziś pozostaje jednym z najstarszych, wciąż rozwijanych protokołów sieciowych.
Jak działa NTP i jak wygląda mechanizm synchronizacji krok po kroku?
Cały proces opiera się na klasycznej architekturze klient-serwer. Urządzenia wymieniają komunikaty za pomocą protokołu UDP na porcie 123. Wygląda to tak: twój komputer wysyła zapytanie do serwera i zapisuje dokładny moment wysłania. Serwer odbiera pakiet, oznacza czas jego nadejścia, a potem dokłada znacznik momentu odesłania odpowiedzi.
Gdy pakiet wraca do Ciebie, Twój system ma już cztery precyzyjne punkty odniesienia. Na tej podstawie urządzenie bez trudu oblicza opóźnienie transmisji i przesunięcie swojego zegara względem serwera. Statystyczne algorytmy filtrują te dane na bieżąco, odrzucając wyniki z anomaliami, co skutecznie chroni Cię przed nagłymi wahaniami na łączach.
Co ciekawe, NTP wprowadza poprawki bardzo delikatnie. Zamiast gwałtownego przestawiania wskazówek zegara, co mogłoby uszkodzić bazy danych, stosuje tak zwany slewing:
- system delikatnie przyspiesza lub zwalnia taktowanie zegara,
- czas płynie naturalnie, a aplikacje biznesowe unikają problemów z nagłym cofaniem się wskazówek.
Czym są warstwy stratum NTP i jak wygląda ich hierarchia w architekturze sieciowej?
Aby uporządkować przesyłanie czasu i zapobiec pętlom synchronizacji, twórcy NTP stworzyli hierarchiczną strukturę warstw, nazywanych stratum. Każdy poziom w tej piramidzie oznacza odległość serwera od głównego źródła czasu. Sam numer warstwy nie określa dokładności zegara, a jedynie jego topologiczny dystans od wzorca:
- stratum 0 – to fizyczne urządzenia generujące czas, na przykład zegary atomowe, odbiorniki GPS/GNSS czy zegary radiowe. Nie są to serwery sieciowe, ale przekazują sygnał bezpośrednio do urządzeń pierwszej warstwy,
- stratum 1 – to główne serwery czasu połączone fizycznym kablem z urządzeniami Stratum 0, które działają jako nadrzędne bramy czasowe dla reszty sieci,
- stratum 2 – to serwery pobierające czas z poziomu Stratum 1 przez sieć LAN lub WAN i przekazujące go dalej do zwykłych maszyn lub maszyn z kolejnego poziomu,
- stratum 16 – ten specjalny status oznacza urządzenie całkowicie niesynchronizowane, którego czas jest niewiarygodny, więc klient od razu odrzuci takie pakiety.
Dlaczego precyzyjna synchronizacja czasu jest niezbędna w architekturze systemów IT?
Bez wspólnego, precyzyjnego zegara współczesne systemy rozproszone, transakcje bazodanowe i protokoły kryptograficzne po prostu by nie działały. Kiedy Twoja infrastruktura opiera się na setkach niezależnych maszyn, najmniejsza rozbieżność uniemożliwi Ci ustalenie kolejności zdarzeń podczas awarii. Skończysz z chaosem w logach i brakiem możliwości naprawienia błędów w aplikacjach.
Spójny czas decyduje o stabilności w kilku najważniejszych obszarach:
- logi i diagnostyka – korelacja logów z wielu maszyn pozwala błyskawicznie namierzyć źródło awarii,
- bezpieczeństwo systemów – protokół Kerberos, tokeny jednorazowe oraz certyfikaty SSL/TLS wymagają idealnej zgodności zegarów do uwierzytelniania użytkowników,
- transakcje rozproszone – bazy danych potrzebują spójnych znaczników czasu, aby uniknąć konfliktów przy zapisie danych,
- monitoring i korelacja alarmów – systemy nadzorujące mogą poprawnie łączyć alerty z różnych części sieci,
- automatyka i kolejkowanie – precyzyjny zegar pozwala trzymać się harmonogramów zadań i optymalizować jakość usług.
Gdy rozbieżność czasu przekroczy zaledwie kilka minut, usługi katalogowe typu Active Directory odmówią współpracy. Systemy uznają certyfikaty bezpieczeństwa za nieważne, a użytkownicy stracą dostęp do aplikacji. Dokładny czas to fundament, bez którego trudno mówić o ciągłości działania biznesu.
Jak wygląda porównanie NTP a PTP oraz SNTP w codziennej praktyce inżynierów?
Kiedy stajesz przed wyborem między NTP, SNTP a PTP, musisz ocenić potrzebną dokładność, poziom skomplikowania sieci oraz dostępny budżet na sprzęt. Klasyczny NTP to wszechstronny system świetnie radzący sobie z szumem sieciowym. SNTP to jego uproszczony, lżejszy brat, pozbawiony zaawansowanych algorytmów statystycznych, stworzony z myślą o prostych urządzeniach. PTP (IEEE 1588) to już zupełnie inna liga: zapewnia precyzję liczoną w nanosekundach, ale wymaga specjalnego wsparcia sprzętowego.
Porównajmy te rozwiązania bezpośrednio:
| Cecha / Protokół | NTP (Network Time Protocol) | SNTP (Simple NTP) | PTP (Precision Time Protocol) |
|---|---|---|---|
| Dokładność | Milisekundy (Internet) / Mikrosekundy (LAN) | Milisekundy (niższa odporność na błędy) | Mikrosekundy / Nanosekundy |
| Złożoność | Wysoka (filtrowanie, wiele źródeł) | Niska (odpytywanie jednego źródła) | Bardzo wysoka (wymaga sprzętu) |
| Wymagania sprzętowe | Brak (programowe) | Brak (programowe) | Specjalne karty sieciowe, przełączniki PTP |
| Główne zastosowanie | Komputery, serwery, WAN | Urządzenia IoT, systemy wbudowane | Automatyka przemysłowa, telekomunikacja |
SNTP doskonale sprawdza się w urządzeniach o małej mocy obliczeniowej: inteligentnych gniazdkach czy czujnikach IoT. PTP z kolei rządzi w automatyce przemysłowej, energetyce i telekomunikacji komórkowej, gdzie mikrosekundy decydują o stabilności całego kraju. Wybór zależy wyłącznie od Twoich realnych potrzeb technicznych.
Jakie wyzwania niesie za sobą bezpieczeństwo protokołu NTP i jak skutecznie odpierać ataki?
Dbanie o bezpieczeństwo NTP to dla administratorów nie lada wyzwanie, głównie przez bezstanową naturę protokołu UDP. Sprawia ona, że serwery stają się łatwym celem ataków typu DDoS amplification oraz spoofingu adresów IP. Cyberprzestępcy chętnie wykorzystują te podatności, wysyłając zapytania ze sfałszowanym adresem IP ofiary do publicznych serwerów czasu. Starsze wersje oprogramowania w odpowiedzi na komendę diagnostyczną monlist odsyłały listę ostatnich sześciuset adresów, z którymi rozmawiały. Taka odpowiedź potrafiła zwiększyć wolumen wygenerowanego ruchu nawet 556 razy, natychmiast zapychając łącze ofiary.
Bezpieczeństwo infrastruktury NTP zależy bezpośrednio od prawidłowej konfiguracji usług sieciowych i aktywnego filtrowania ruchu na zaporach sieciowych. Większość udanych ataków DDoS wykorzystuje stare, niezabezpieczone serwery, których administratorzy nie zaktualizowali w porę.
Jak się przed tym bronić? Przede wszystkim musisz działać wielotorowo. Pierwszy krok to aktualizacja serwera do wersji co najmniej 4.2.7p26, w której wyłączono niebezpieczne opcje diagnostyczne. Dodatkowo dopisz regułę restrict noquery w konfiguracji demona i wdróż standardy BCP38 oraz BCP84 na routerach brzegowych.
Jak ustawić NTP w systemach Linux i Windows w infrastrukturze serwerowej?
Kiedy ustawiasz NTP w systemach Linux lub Windows, musisz wskazać wiarygodne serwery źródłowe w plikach konfiguracyjnych albo w rejestrze systemowym. Stabilne działanie synchronizacji osiągniesz, korzystając z oficjalnych, sprawdzonych pul, takich jak te z projektu pool.ntp.org. Przygotowałem dla Ciebie krótką instrukcję, jak to zrobić na obu platformach.
Konfiguracja w systemie Linux
Na stacjach roboczych najczęściej spotkasz lekki klient systemd-timesyncd. Skonfigurujesz go w pliku /etc/systemd/timesyncd.conf, a samą usługę uruchomisz prostymi poleceniami:
Na serwerach lepiej sprawdzi się zaawansowany demon chrony, który znakomicie radzi sobie z nagłymi wahaniami sieciowymi. Po dodaniu serwerów czasu w /etc/chrony/chrony.conf zrestartuj usługę i sprawdź status połączenia. Do diagnostyki świetnie posłużą Ci polecenia:
- chronyc tracking,
- chronyc sources -v.
Konfiguracja usługi Windows Time (w32time)
W świecie Windowsa zarządzanie czasem sieciowym opiera się na usłudze w32time i narzędziu konsolowym w32tm. Aby ustawić zewnętrzne serwery referencyjne, uruchom Wiersz polecenia jako administrator i wpisz następującą sekwencję:
Użyta flaga 0x8 ma olbrzymie znaczenie, ponieważ zmusza system do wysyłania żądań jako standardowy klient NTP. Bieżący stan sprawdzisz za pomocą komendy w32tm /query /status. Dzięki temu upewnisz się, że system nie opiera się na lokalnym oscylatorze płyty głównej.
Dlaczego synchronizacja NTP w domenie Active Directory wymaga specjalnego podejścia?
W środowisku Active Directory synchronizacja czasu opiera się na żelaznej hierarchii: komputery klienckie pobierają czas wyłącznie od swoich kontrolerów domeny. Kerberos – czyli fundament bezpieczeństwa w domenie – toleruje maksymalnie pięciominutowe przesunięcie zegarów. Jeśli przekroczysz tę granicę, nikt się nie zaloguje. Dlatego ręczne ustawianie publicznych serwerów NTP na stacjach roboczych to przepis na kłopoty. Tylko jeden kontroler domeny, pełniący rolę emulatora PDC, ma prawo synchronizować się z zewnętrznym światem.
Dlaczego stabilny czas to fundament bezpiecznej sieci?
Dobrze skonfigurowana synchronizacja czasu daje Ci pewność, że cała infrastruktura działa spójnie, a trudne do zdiagnozowania błędy w aplikacjach rozproszonych po prostu znikają. Dbaj o ochronę serwerów przed atakami i wybieraj nowoczesne demony synchronizacji, jak choćby chrony. Stabilne zegary przekładają się bezpośrednio na bezpieczne i płynne działanie biznesu. Zrób sobie przysługę i regularnie sprawdzaj ustawienia NTP w swojej firmie.
Dopóki czas płynie spójnie na wszystkich maszynach, infrastruktura działa niewidocznie. Prawdziwe problemy ujawniają się dopiero wtedy, gdy sekundy zaczynają się rozjeżdżać, niszcząc bazy danych.
FAQ – najczęściej zadawane pytania o protokół NTP
Jeśli wciąż masz wątpliwości dotyczące działania tego protokołu, zebrałem najczęściej pojawiające się pytania i konkretne odpowiedzi:
Czy NTP i SNTP to dokładnie to samo?
NTP to pełnoprawny, zaawansowany protokół, który stale analizuje dane statystyczne i odrzuca zakłócenia sieciowe. SNTP jest uproszczoną, lżejszą wersją stworzoną dla prostych urządzeń IoT, ponieważ odpytuje tylko jedno źródło i nie obciąża procesora.
Dlaczego NTP korzysta z protokołu UDP zamiast TCP?
UDP nie generuje narzutu związanego z nawiązywaniem połączenia, co eliminuje wahania opóźnień (tzw. jitter). Dzięki temu system o wiele dokładniej mierzy czas podróży pakietu w obie strony.
Jak sprawdzić, czy mój system poprawnie synchronizuje czas?
W Linuksie z demonem chrony wpisz po prostu chronyc tracking lub sprawdzić status przez timedatectl. W systemie Windows użyj polecenia w32tm /query /status w konsoli administratora.
Co kryje się pod pojęciem serwer czasu Stratum 1?
To maszyna podłączona bezpośrednio do fizycznego, bardzo precyzyjnego źródła czasu Stratum 0, czyli na przykład do odbiornika GPS lub zegara atomowego. Działa jako bezpośrednie źródło referencyjne dla reszty sieci.


Poszukujesz agencji SEO w celu wypozycjonowania swojego serwisu? Skontaktujmy się!

Paweł Cengiel
Cechuję się holistycznym podejściem do SEO, tworzę i wdrażam kompleksowe strategie, które odpowiadają na konkretne potrzeby biznesowe. W pracy stawiam na SEO oparte na danych (Data-Driven SEO), jakość i odpowiedzialność. Największą satysfakcję daje mi dobrze wykonane zadanie i widoczny postęp – to jest mój „drive”.
Wykorzystuję narzędzia oparte na sztucznej inteligencji w procesie analizy, planowania i optymalizacji działań SEO. Z każdym dniem AI wspiera mnie w coraz większej liczbie wykonywanych czynności i tym samym zwiększa moją skuteczność.





