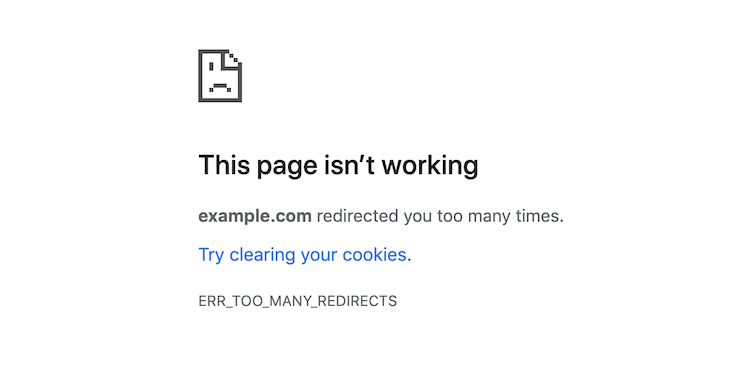
Czym jest pętla przekierowań w protokole HTTP? Wyobraź sobie sytuację: wpisujesz adres strony, a przeglądarka, zamiast pokazać treść, wpada w błędne koło. Serwer bez końca odsyła ją z jednego adresu na drugi, aż w końcu Chrome czy Firefox mówią „dość” i wyświetlają błąd ERR_TOO_MANY_REDIRECTS. Właśnie tak wygląda pętla przekierowań w protokole HTTP. Kiedy surfujesz po sieci, oczekujesz błyskawicznego otwarcia witryny. Gdy jednak natrafisz na zapętlenie, Twoja przeglądarka utknie w pułapce bezustannego wysyłania i odbierania tych samych zapytań. Nigdy nie dostaje upragnionego kodu 200 OK, który oznacza poprawne załadowanie strony. Na szczęście przeglądarki mają wbudowane bezpieczniki. Gdy połączenie zbyt długo kręci się w kółko, system przerywa ten proces i pokazuje jasny komunikat o awarii.
Jak działa pętla przekierowań i jaki jest cykl żądań HTTP?
Cały problem polega na cyklicznym odsyłaniu Twojej przeglądarki między różnymi adresami URL. Serwer używa do tego kodów z grupy 3xx oraz nagłówka Location.
Zwykle komunikacja wygląda prosto: prosisz o adres A, a jeśli serwer ma ustawioną regułę przeniesienia, zwraca kod 301 lub 302. W nagłówku Location podaje nowy adres B, pod który przeglądarka natychmiast się kieruje. Schody zaczynają się wtedy, gdy pod adresem B znajduje się instrukcja nakazująca powrót na adres A. Tworzy się zamknięty schemat: A → B → A → B.
W bardziej złożonych systemach w pętli biorą udział również kody 307 oraz 308. Gdyby nie szybka reakcja przeglądarki, taka wymiana zdań trwałaby w nieskończoność i całkowicie zablokowała serwer.
Przeglądarki i narzędzia programistyczne stawiają sprawne granice:
- Google Chrome przerywa próbę połączenia zazwyczaj po około 20 skokach,
- curl (popularny program wiersza poleceń) przy użyciu flagi -L od wersji 8.3.0 domyślnie zatrzymuje się po 30 przekierowaniach.
Jeśli serwer nie wygeneruje w tym limicie prawidłowego kodu 200 OK, zobaczysz stronę z błędem.
Jakie są najczęstsze przyczyny, przez które powstaje pętla przekierowań?
Najczęściej zamieszanie wywołują sprzeczne reguły dla protokołów HTTP i HTTPS, konflikty między wariantami domeny z przedrostkiem www i bez niego, a także błędne ustawienia pamięci podręcznej lub sieci CDN.
Często zdarza się, że poszczególne warstwy Twojej infrastruktury serwerowej wykluczają się nawzajem i każda z nich próbuje wymusić inną wersję tego samego adresu.
Dlaczego niezgodność protokołów HTTP/HTTPS wywołuje pętlę przekierowań?
Do awarii dochodzi w momencie, gdy serwer docelowy oraz serwer proxy wymuszają na zmianę wersję szyfrowaną i nieszyfrowaną.
Problem ten powraca jak bumerang podczas instalacji certyfikatu SSL. Jeśli serwer główny bezwzględnie wymaga połączenia HTTPS, a serwer pośredniczący przekazuje zapytanie zwykłym kanałem HTTP, serwer odrzuca ruch i znowu odsyła na HTTPS.
Identyczny mechanizm zachodzi przy konflikcie między wersjami domeny. Gdy jedna reguła nakazuje otwierać adres www.domena.pl, a druga odsyła na domena.pl, przeglądarka krąży między nimi bez końca.
Kiedy konfiguracja Cloudflare Flexible SSL tworzy pętlę przekierowań?
Problem w usłudze Cloudflare pojawia się wtedy, gdy sieć CDN łączy się z Twoim serwerem przez nieszyfrowany protokół HTTP, podczas gdy sam serwer wymaga wyłącznie szyfrowania HTTPS.
W trybie Flexible Cloudflare wysyła do użytkownika zabezpieczony ruch HTTPS, ale do serwera źródłowego zapytuje po zwykłym HTTP. Serwer wykrywa brak szyfrowania i odsyła odpowiedź 301 z nakazem przejścia na HTTPS. Cloudflare odbiera ten nakaz, jednak ponawia zapytanie do serwera znowu po HTTP. Koło się zamyka.
Jak problemy z ustawieniami WordPressa wywołują pętlę przekierowań?
W systemie WordPress zamieszanie sieją błędne adresy URL w panelu administracyjnym lub gryzące się ze sobą wtyczki.
Sercem konfiguracji WordPressa są dwie zmienne: WP_HOME oraz WP_SITEURL. Jeśli w ustawieniach wpiszesz adres zaczynający się od http://, a w plikach systemowych wymusisz https://, strona zacznie zapętlać żądania. Podobnie działają niektóre wtyczki do pamięci cache, bezpieczeństwa czy SEO. Potrafią one nadpisać własne reguły i generować nakładające się na siebie instrukcje 301 oraz 302.
Czy plik htaccess i konfiguracja Nginx mogą wywołać ten błąd?
Na serwerach Apache błąd wywołują niewłaściwe reguły RewriteRule w pliku .htaccess. Z kolei na serwerach Nginx odpowiadają za to źle skonfigurowane bloki server z poleceniem return 301.
Plik .htaccess daje wielką swobodę, ale mała pomyłka w składni kosztuje sporo nerwów. Jeśli reguła RewriteCond nie wyklucza adresu docelowego, instrukcja RewriteRule będzie dokładać przekierowanie bez końca. Nginx z kolei nie czyta plików .htaccess i korzysta z własnej konfiguracji. Błąd w Nginx pojawia się zazwyczaj wtedy, gdy wrzucisz instrukcję przekierowania bezpośrednio do sekcji obsługującej szyfrowany port 443.
Jak pętla przekierowań wpływa na SEO i budżet indeksowania (crawl budget)?
Dla wyszukiwarki taki błąd to zamknięte drzwi. Robot Googlebot marnuje czas i zasoby na kręcenie się w kółko, przez co nie dociera do Twoich wartościowych treści.
Google potrzebuje swobodnego dostępu do podstron, aby prawidłowo oceniać i pozycjonować serwis. Gdy robot natrafi na zapętlenie, odpuszcza próbę pobrania strony i nie potrafi przenieść mocy ze starych adresów na nowe.
Pętle przekierowań są przede wszystkim problemem technicznym i wpływają na crawling, nie stanowią bezpośredniego czynnika rankingowego. Googlebot nie może przejść przez nieskończoną pętlę przekierowań, więc nie dociera do docelowej treści, co negatywnie odbija się na indeksowaniu.
Marnowanie budżetu indeksowania oznacza, że wyszukiwarka traci czas na uszkodzone adresy, zamiast dodawać do indeksu nowe produkty w Twoim sklepie.
Poniższa tabela przedstawia, jak poszczególne kody odpowiedzi wpływają na przekazywanie mocy SEO i zachowanie przeglądarek:
| Kod odpowiedzi HTTP | Nazwa statusu | Przenoszenie autorytetu SEO | Opis zachowania |
|---|---|---|---|
| 301 | Moved Permanently | Tak (w pełni) | Trwałe przeniesienie adresu, przekazuje moc linków na nowy URL. |
| 302 | Found | Częściowo / Znikomo | Tymczasowa zmiana adresu, roboty nie przenoszą w pełni autorytetu. |
| 307 | Temporary Redirect | Brak | Tymczasowe przekierowanie z zachowaniem metody żądania (np. POST). |
| 308 | Permanent Redirect | Tak (w pełni) | Trwałe przekierowanie HTTP z zachowaniem metody żądania. |
Zapewnienie spójności protokołów w całej strukturze serwisu jest kluczowe dla zachowania płynności indeksacji. Jedna błędna reguła przekierowania w pliku konfiguracyjnym serwera może całkowicie zablokować robotom Google dostęp do najważniejszych sekcji sklepu internetowego.
Jak krok po kroku naprawić pętlę przekierowań na stronie internetowej?
Naprawa wymaga systematycznego podejmowania kroków: od sprawdzenia nagłówków HTTP w konsoli, przez weryfikację panelu CMS, po poprawę reguł na serwerze i w sieci CDN.
Jak przeanalizować łańcuch przekierowań za pomocą narzędzia cURL i Chrome DevTools?
Zacznij od zdiagnozowania problemu poza pamięcią podręczną przeglądarki. Otwórz terminal w swoim komputerze i wpisz komendę:
W oknie konsoli zobaczysz czystą odpowiedź serwera: dokładne kody stanu oraz ścieżkę podawaną w nagłówkach Location. Zobaczysz jak na dłoni, czy adresy nie przełączają się w nieskończoność między wersją z www a wersją bez tego przedrostka.
Możesz też użyć przeglądarki Google Chrome. Wciśnij klawisz F12, przejdź do zakładki Network, zaznacz opcję odrzucania pamięci podręcznej (Disable cache) i odśwież stronę. Zobaczysz pełną listę skoków.
Jak naprawić pętlę przekierowań w ustawieniach WordPress CMS?
Jeśli pracujesz na WordPressie, ujednolić adresy witryny. Zaloguj się do panelu i wejdź w Ustawienia → Ogólne. Upewnij się, że w polach „Adres WordPressa (URL)” oraz „Adres witryny (URL)” widnieje dokładnie ten sam zapis.
Gdy błąd ERR_TOO_MANY_REDIRECTS blokuje Ci dostęp do panelu, połącz się z serwerem przez FTP. Otwórz plik wp-config.php i wklej na samym początku poniższe linie:
Ten zabieg natychmiast nadpisze błędne wpisy zapisane w bazie danych w tabeli wp_options.
Jak poprawnie skonfigurować plik htaccess oraz serwer Nginx?
Na serwerze Apache otwórz plik .htaccess i przyjrzyj się regułom RewriteRule. Bezpieczny kod przekierowujący ruch z HTTP na HTTPS wygląda następująco:
W przypadku serwera Nginx musisz rozdzielić obsługę portu 80 (HTTP) od portu 443 (HTTPS). Prawidłowy blok konfiguracyjny wygląda tak:
Nigdy nie umieszczaj instrukcji return 301 w bloku obsługującym szyfrowany port 443, bo od razu wywołasz pętlę.
Jak wyeliminować problem z Cloudflare Flexible SSL?
Rozwiązanie tego problemu zajmie Ci dosłownie chwilę. Zaloguj się do panelu Cloudflare, wybierz swoją domenę i przejdź do zakładki SSL/TLS. Zmień tryb szyfrowania z opcji Flexible na Full lub Full (strict).
Tryb Flexible zakłada, że Twój serwer nie obsługuje HTTPS, co przy włączonym przekierowaniu na serwerze wywołuje konflikt. Opcja Full wymusza szyfrowanie na całej trasie połączenia.
Jak przetestować stronę po usunięciu pętli przekierowań?
Po wprowadzeniu poprawek koniecznie wyczyść pamięć podręczną oraz pliki cookie w przeglądarce, ponieważ Chrome bardzo mocno buforuje przekierowania 301.
Przy finalnym testowaniu trzymaj się następującego planu działania:
- przeanalizowanie pełnego łańcucha przekierowań komendą cURL,
- ustalenie jednego głównego adresu strony (np. z HTTPS i bez przedrostka www),
- sprawdzenie zgodności adresów w panelu CMS i w ustawieniach sieci CDN,
- usunięcie sprzecznych instrukcji w plikach .htaccess oraz nginx.conf,
- wyczyszczenie pamięci cache na serwerze, w przeglądarce oraz w usłudze CDN.
Jeśli chcesz sprawdzić, czy problem wywołuje któraś z wtyczek, zmieniaj kolejno nazwy katalogów w wp-content/plugins przez FTP. Gdy polecenie cURL pokaże kod 200 OK po jednym skoku, strona jest naprawiona.
Dlaczego sprawna obsługa przekierowań jest tak ważna?
Prawidłowo skonfigurowane przekierowania to gwarancja, że czytelnicy bez przeszkód trafią na Twoją stronę, a roboty Google nie będą tracić czasu na błędne ścieżki.
Zapętlenie żądań bywa frustrujące, ale uporządkowanie reguł na jednym poziomie infrastruktury rozwiązuje problem raz a dobrze. Dbaj o regularne audyty techniczne i sprawdzaj statusy odpowiedzi HTTP, zanim drobny błąd wpłynie na Twoją widoczność w sieci.
FAQ – najczęściej zadawane pytania o pętlę przekierowań
Ile przekierowań wykonuje przeglądarka przed wyświetleniem błędu ERR_TOO_MANY_REDIRECTS?
Google Chrome przerywa połączenie po około 20 przekierowaniach. To fabryczne zabezpieczenie chroni komputer przed przeciążeniem. W narzędziu cURL limit wynosi domyślnie 30 skoków przy użyciu flagi -L, ale możesz go zmienić w terminalu parametrem –max-redirs.
Czy za pętlę przekierowań Google nakłada kary na stronę?
Nie, Google nie nakłada kar ręcznych ani algorytmicznych za ten błąd, bo to wyłączna usterka techniczna. Problem szkodzi stronie pośrednio – wyszukiwarka nie może pobrać treści podstron, więc z czasem usuwa nieaktywne adresy ze swojego indeksu.
Jak najszybciej naprawić pętlę przekierowań w usłudze Cloudflare?
Zmień tryb szyfrowania w panelu Cloudflare z ustawienia Flexible na Full lub Full (strict). Dzięki temu CDN przestanie pytać Twój serwer przez nieszyfrowany protokół HTTP. Pamiętaj tylko, że musisz mieć zainstalowany aktywny certyfikat SSL na swoim serwerze głównym.
Jak zdiagnozować pętlę przekierowań bez uruchamiania przeglądarki?
Wystarczy otworzyć terminal w systemie i wykonać komendę curl -IL https://twojadomena.pl. Narzędzie pobierze same nagłówki HTTP oraz kody stanu, pokazując pełną trasę, jaką przebywa żądanie bez ładowania obrazków czy plików stylów.


Poszukujesz agencji SEO w celu wypozycjonowania swojego serwisu? Skontaktujmy się!

Paweł Cengiel
Cechuję się holistycznym podejściem do SEO, tworzę i wdrażam kompleksowe strategie, które odpowiadają na konkretne potrzeby biznesowe. W pracy stawiam na SEO oparte na danych (Data-Driven SEO), jakość i odpowiedzialność. Największą satysfakcję daje mi dobrze wykonane zadanie i widoczny postęp – to jest mój „drive”.
Wykorzystuję narzędzia oparte na sztucznej inteligencji w procesie analizy, planowania i optymalizacji działań SEO. Z każdym dniem AI wspiera mnie w coraz większej liczbie wykonywanych czynności i tym samym zwiększa moją skuteczność.